CyberFix Note
攻撃手法・脅威動向
情報窃取型マルウェアがセッションCookieを盗んで多要素認証を回避する仕組み
情報窃取型マルウェアが保存パスワードやブラウザのセッションCookie、暗号資産ウォレットを盗む手口と、窃取したCookieで認証済みセッションを再現して多要素認証を回避する機構を、一次情報をもとに整理します。感染経路と個人や組織の対策もあわせて解説します。
情報窃取型マルウェアが保存パスワードやブラウザのセッションCookie、暗号資産ウォレットを盗む手口と、窃取したCookieで認証済みセッションを再現して多要素認証を回避する機構を、一次情報をもとに整理します。感染経路と個人や組織の対策もあわせて解説します。
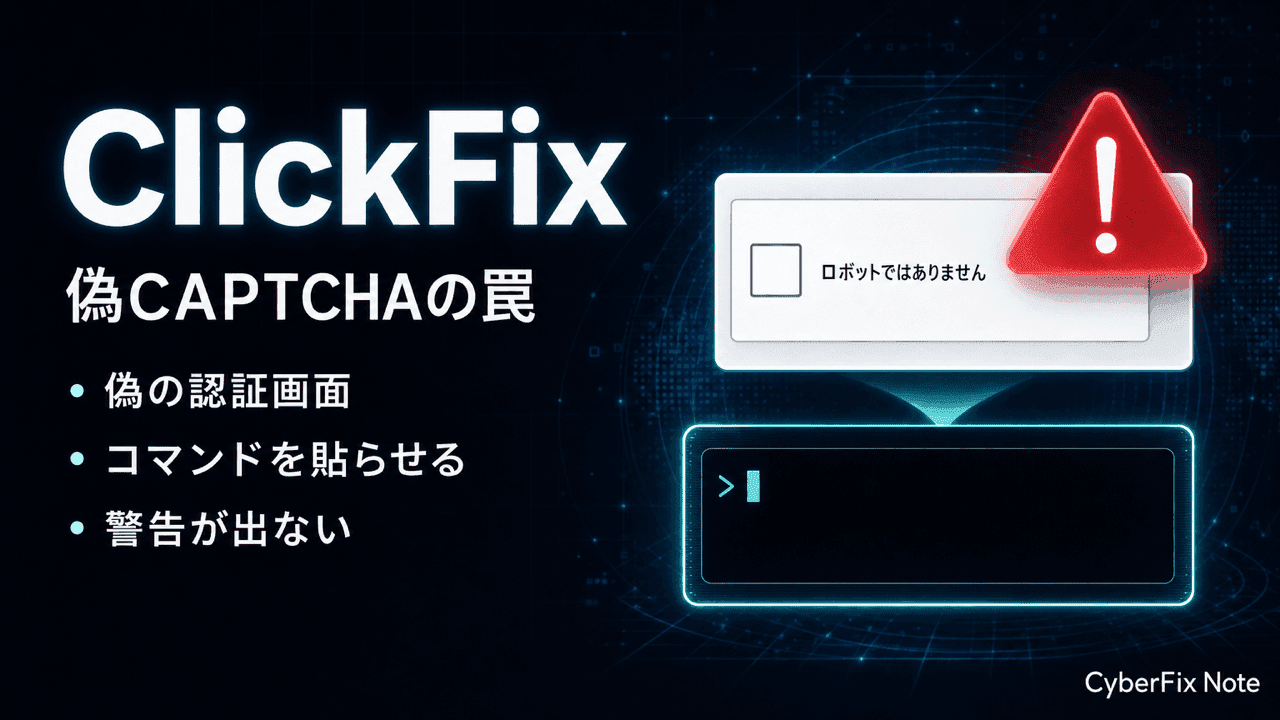
偽の認証画面や偽のエラー画面を見せ、利用者自身にコマンドを貼り付けて実行させるClickFixの仕組みを解説します。なぜブラウザのダウンロード警告が出ないのか、正規のCAPTCHAとの見分け方、個人と組織それぞれの防御を、一次情報をもとに整理します。
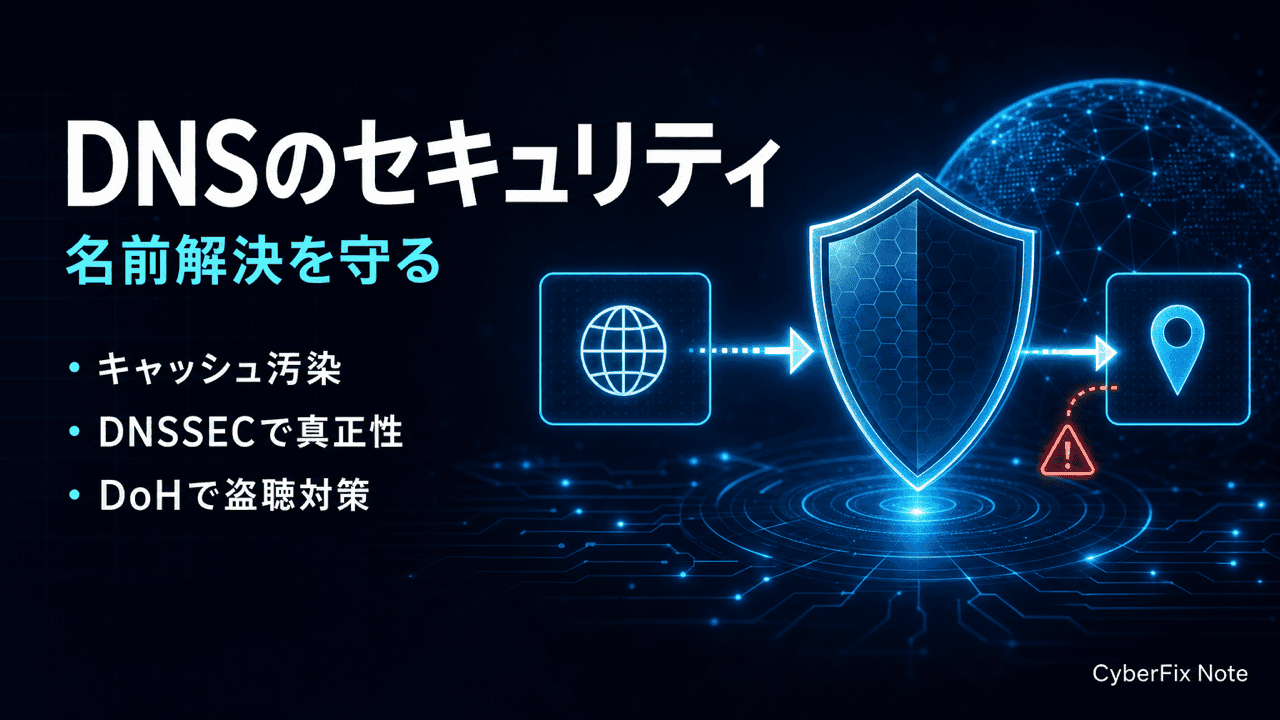
ドメイン名がIPアドレスに変換される流れと、キャッシュポイズニングなどの危うさを整理し、応答の真正性を守るDNSSECと、経路上の盗聴を防ぐDNS over HTTPS/DNS over TLSの役割の違いを、RFCやJPRSの一次情報をもとに開発者と運用担当向けに説明します。
なぜメールの送信者は簡単になりすませるのか、という前提からSPF・DKIM・DMARCの役割を整理し、DMARCのアライメントとp=none/quarantine/rejectの段階導入、レポート運用、SPF10ルックアップ超過などのよくある失敗までを、メール運用の実務担当者向けに解説します。
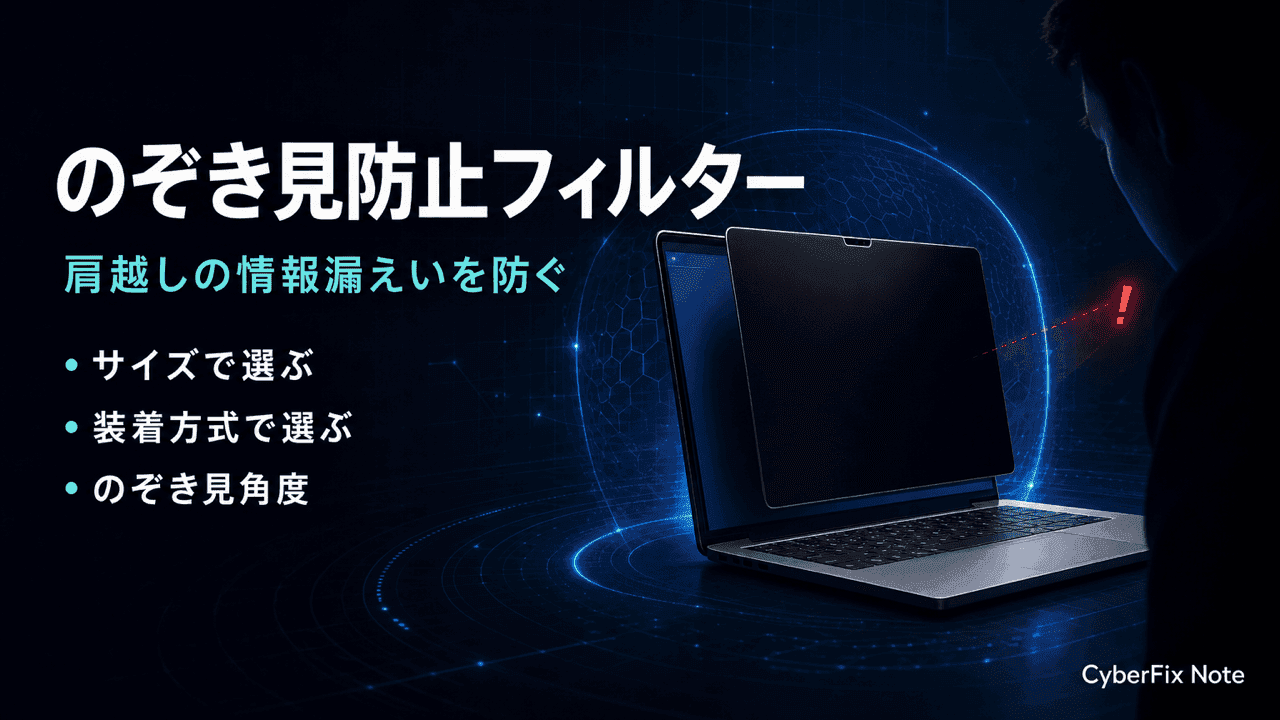
カフェ・新幹線・オフィスでの肩越しのぞき見(ショルダーハッキング)は、ソフトでは防げない物理的な情報漏えいリスクです。マイクロルーバー方式の仕組みから、画面サイズの測り方・装着方式・のぞき見角度・光沢の選び方、PC用とスマホ用の使い分けまでを入門者向けに解説します。
クレジットカード不正利用の被害はEC上の番号盗用が大半で、磁気カード偽造やRFIDスキミングは現状ごく少数です。統計と決済の仕組みから防止グッズの効きどころを見極め、優先すべき対策とあわせて選び方を整理します。
毎月大量に出るパッチを全部当てるのは不可能です。実際に悪用されている脆弱性(CISA KEV)と悪用予測スコア(EPSS)、深刻度(CVSS)を組み合わせたリスクベースの優先度付けを、優先度マトリクスと運用ステップ付きで実務担当者向けに解説します。
パスワードに代わる認証として急速に広がるパスキー(FIDO2/WebAuthn)。公開鍵暗号でなぜフィッシングに強いのか、同期型と端末固定型の違い、設定・紛失・機種変時の扱いまで、入門者向けに原理から噛み砕いて解説します。
ShorのアルゴリズムがRSA/ECCを脅かす理由と「今盗んで後で復号する」リスク、NISTが2024年に標準化したFIPS 203/204/205を一次情報で確認し、暗号資産の棚卸しからハイブリッド方式まで移行の進め方を技術者と意思決定者の双方向けに解説します。
認証(本人確認)と認可(権限付与)は似た言葉ですが役割は別物です。両者の違い、混同が招くアクセス制御の不備、IDトークンとアクセストークンの使い分け、OAuth2.0とOpenIDConnectの関係までを入門者向けに具体例で整理します。
LLMアプリやAIエージェント、コーディング支援を狙うプロンプトインジェクションの仕組みを、直接型と間接型に分けて解説。実例とOWASP/IPAの最新動向をもとに、権限分離や人間の承認といった実務の防御設計までを整理します。
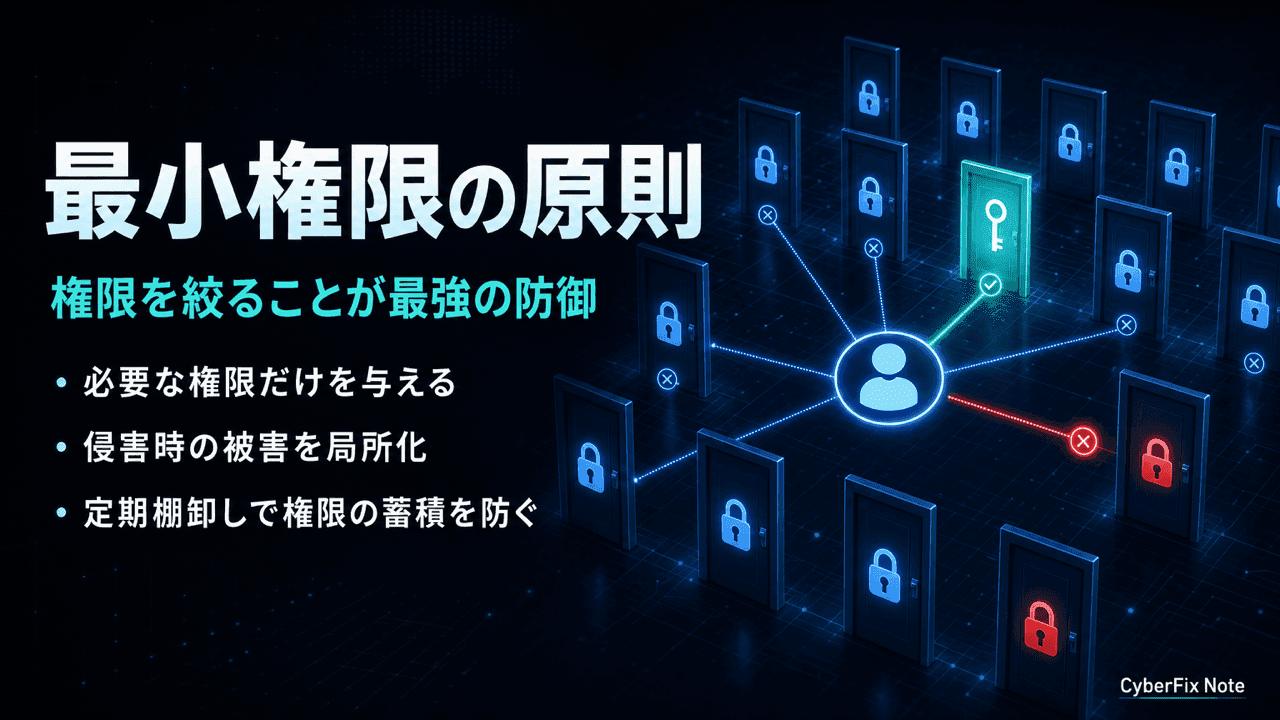
必要最小限の権限だけを与える「最小権限の原則」を、なぜ効くのか(侵害時の被害局所化・横展開の抑止)という原理から噛み砕き、過剰権限の典型例とRBAC・ジャストインタイム権限・定期棚卸しといった実践、ゼロトラストとの関係までを実務目線で整理します。