CyberFix Note
セキュアコーディング
GitSpawnが突いたAIコーディングエージェントとgit設定の信頼境界
悪意あるリポジトリを開いただけで、CLI型のAIコーディングエージェントが攻撃者の指定したコマンドを実行してしまうGitSpawnについて、core.fsmonitorなどのgit設定がコマンド実行シンクになる機構、影響製品と修正状況、開発者と情報システム担当が取れる防御策を一次情報で整理します。
悪意あるリポジトリを開いただけで、CLI型のAIコーディングエージェントが攻撃者の指定したコマンドを実行してしまうGitSpawnについて、core.fsmonitorなどのgit設定がコマンド実行シンクになる機構、影響製品と修正状況、開発者と情報システム担当が取れる防御策を一次情報で整理します。
AIゲートウェイLiteLLMの認証不備CVE-2026-59822を一次情報で整理します。MCP Streamable HTTPで失敗したキー検証が空のUserAPIKeyAuth()へ置き換わる機構、1.84.0での修正、CISA KEV収録と是正期限、暫定策と更新後の資格情報ローテーションまでまとめます。
Hugging Faceのdiffusersで公表された3件のtrust_remote_codeバイパス(CVE-2026-44827、CVE-2026-44513、CVE-2026-45804)を一次情報で整理します。既定値のNoneがファイル名になる仕組み、設定取得とリポジトリ取得の時間差、0.38.0での修正内容、影響範囲の確認と更新できない場合の緩和までを解説します。
Langflowの未認証リモートコード実行CVE-2026-33017を一次情報で整理します。CISA KEV収録と悪用確認、影響を受ける版と修正版1.9.0、AIエージェント基盤を運用する開発者や情報システム担当がとる初動と優先度づけを、実務目線で解説します。
生成AIで作った偽の声や顔を使い、経営者や家族になりすまして送金させるディープフェイク詐欺。なぜ人の耳や目では見抜きにくいのかという機構から、企業の承認プロセスの統制、家族間の合言葉まで、確認手順で止める方法を実務目線で解説します。
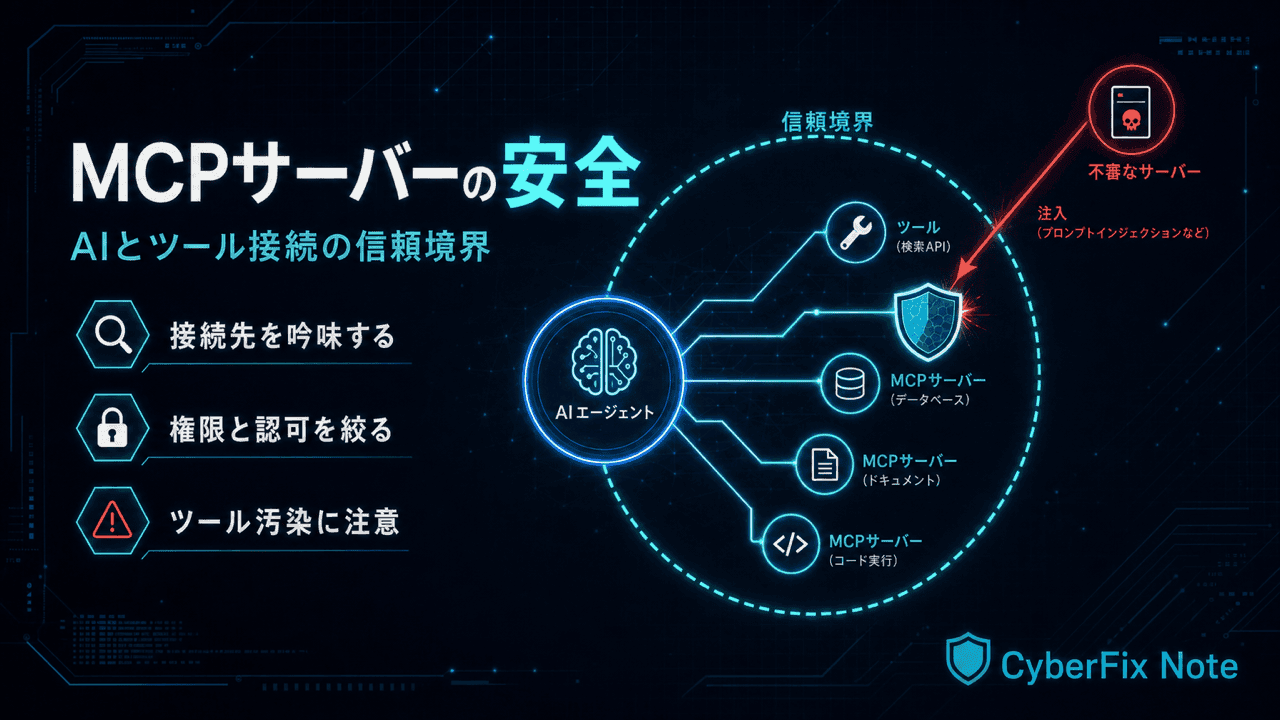
AIエージェントを外部ツールにつなぐMCPサーバーの攻撃面を、ツールポイズニングや間接プロンプトインジェクション、過剰な権限とトークンの扱い、信頼できないサーバーとrug pullに整理し、利用者と開発者と組織の防御を公式仕様をもとに解説します。
攻撃者が生成AIをフィッシング文面の量産やディープフェイクによるなりすましに使うと、何がどう変わるのかを整理します。日本語の不自然さに頼る判断が通用しにくくなった理由と、利用者や組織が兆候を見分けて備える方法を一次情報をもとに解説します。
LLMアプリやAIエージェント、コーディング支援を狙うプロンプトインジェクションの仕組みを、直接型と間接型に分けて解説。実例とOWASP/IPAの最新動向をもとに、権限分離や人間の承認といった実務の防御設計までを整理します。